A sua ficha técnica está no chat de alguém
Pra indústria, a exposição maior não é dado pessoal — é segredo industrial. E ele não volta.
17 de agosto de 2026 · F7 KORE · IA aplicada · Indústria · Governança
Quando se fala em risco de IA, a conversa vai direto pra dado pessoal. LGPD, consentimento, titular, encarregado. É uma conversa necessária e está madura.
Pra indústria, ela não é a principal.
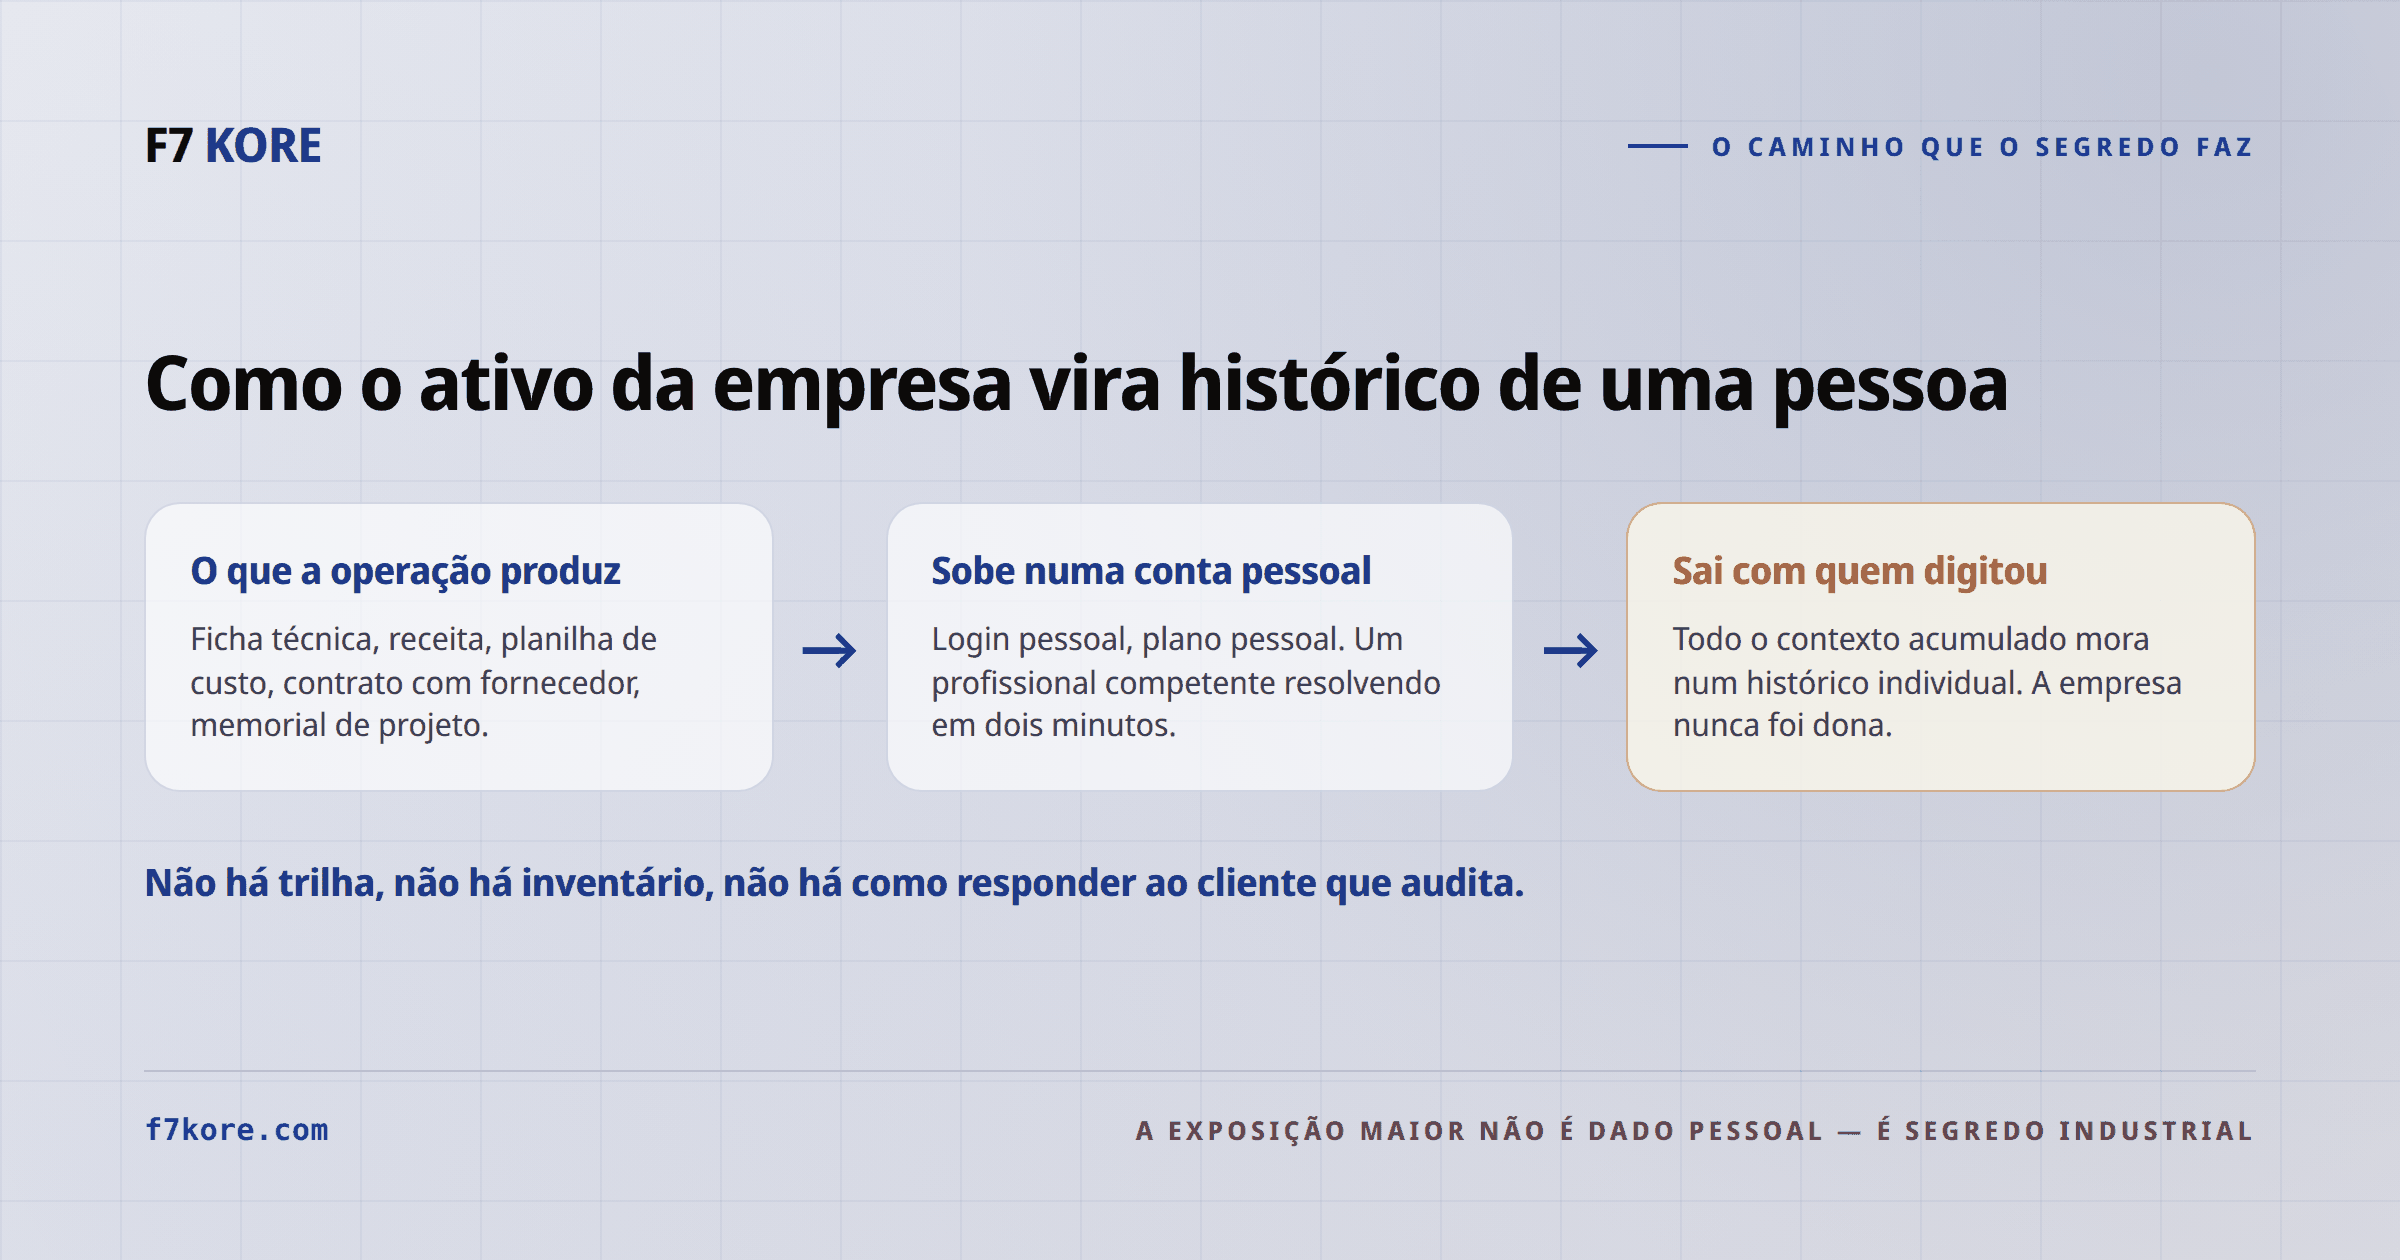
O que sobe pra uma conta de IA no dia a dia de uma fábrica é outra coisa: ficha técnica, receita, planilha de custo, contrato com fornecedor, condição comercial, memorial de projeto, desenho. É o que a empresa levou anos pra desenvolver e não publica em lugar nenhum. É segredo industrial — e ele não volta.
Como isso acontece sem ninguém errar
A leitura moralista é inútil aqui: ninguém está sendo desleixado.
O engenheiro cola a especificação do cliente no chat porque precisa entender rápido um memorial de sessenta páginas. O comprador sobe a planilha comparativa porque quer um resumo pra reunião das duas. A qualidade cola o laudo pra checar se bate com a norma. O comercial sobe a proposta do ano passado pra adaptar. Cada um desses é um profissional competente resolvendo, em dois minutos, algo que tomaria duas horas.
O problema não está em nenhum desses atos. Está no fato de que eles acontecem numa conta que não é da empresa.
Três consequências que só aparecem depois
1. O aprendizado é da pessoa, não da empresa.
Todo o contexto que a IA acumulou sobre a sua operação — o jeito como vocês orçam, as exceções do seu processo, o vocabulário da sua linha — mora no histórico de uma conta individual. Quando a pessoa sai, sai com ela.
É a mesma dor de quando se aposenta quem tem vinte anos de casa, com um agravante desconfortável: naquele caso a empresa pelo menos teve o conhecimento em algum momento. Aqui, ela nunca chegou a ser dona daquilo.
2. Duas ferramentas, duas políticas, nenhuma memória em comum.
Cada fornecedor tem o seu contrato e o seu tratamento de dado, e a escolha foi feita por preferência pessoal — não por avaliação de risco. Não existe ninguém no meio do caminho decidindo o que pode subir e o que não pode.
Isso significa que a resposta pra “que termos regem a informação da nossa empresa que está numa IA?” é: depende de qual pessoa, em qual ferramenta, em qual plano. Não é uma resposta que se dá a cliente enterprise que audita fornecedor.
3. Não existe o registro de que aquilo subiu.
Esse é o mais silencioso. Em nenhum lugar da empresa fica anotado que a ficha técnica do produto foi colada num chat em março. Não há trilha, não há inventário, não há como responder — nem pra dizer que está tudo bem, nem pra saber o tamanho da exposição.
Quanto disso já aconteceu
Até aqui isso pode soar como risco hipotético. Não é — e a diferença importa, porque os números abaixo não vêm de pesquisa declarada, e sim de medição de tráfego real de navegador e de rede.
77% dos funcionários colam dado em ferramenta de IA, e 82% dessa atividade vem de conta que a empresa não gerencia. São, em média, 14 colagens por dia por pessoa através de conta pessoal, das quais pelo menos três carregam dado sensível. E 40% dos arquivos subidos para ferramentas de IA contêm dado pessoal ou de pagamento (LayerX · Enterprise AI and SaaS Data Security Report 2025).
Do lado da rede, a leitura bate: a empresa média registra 223 incidentes por mês de dado sensível enviado a um app de IA — o dobro do ano anterior (Netskope · Cloud and Threat Report 2026).
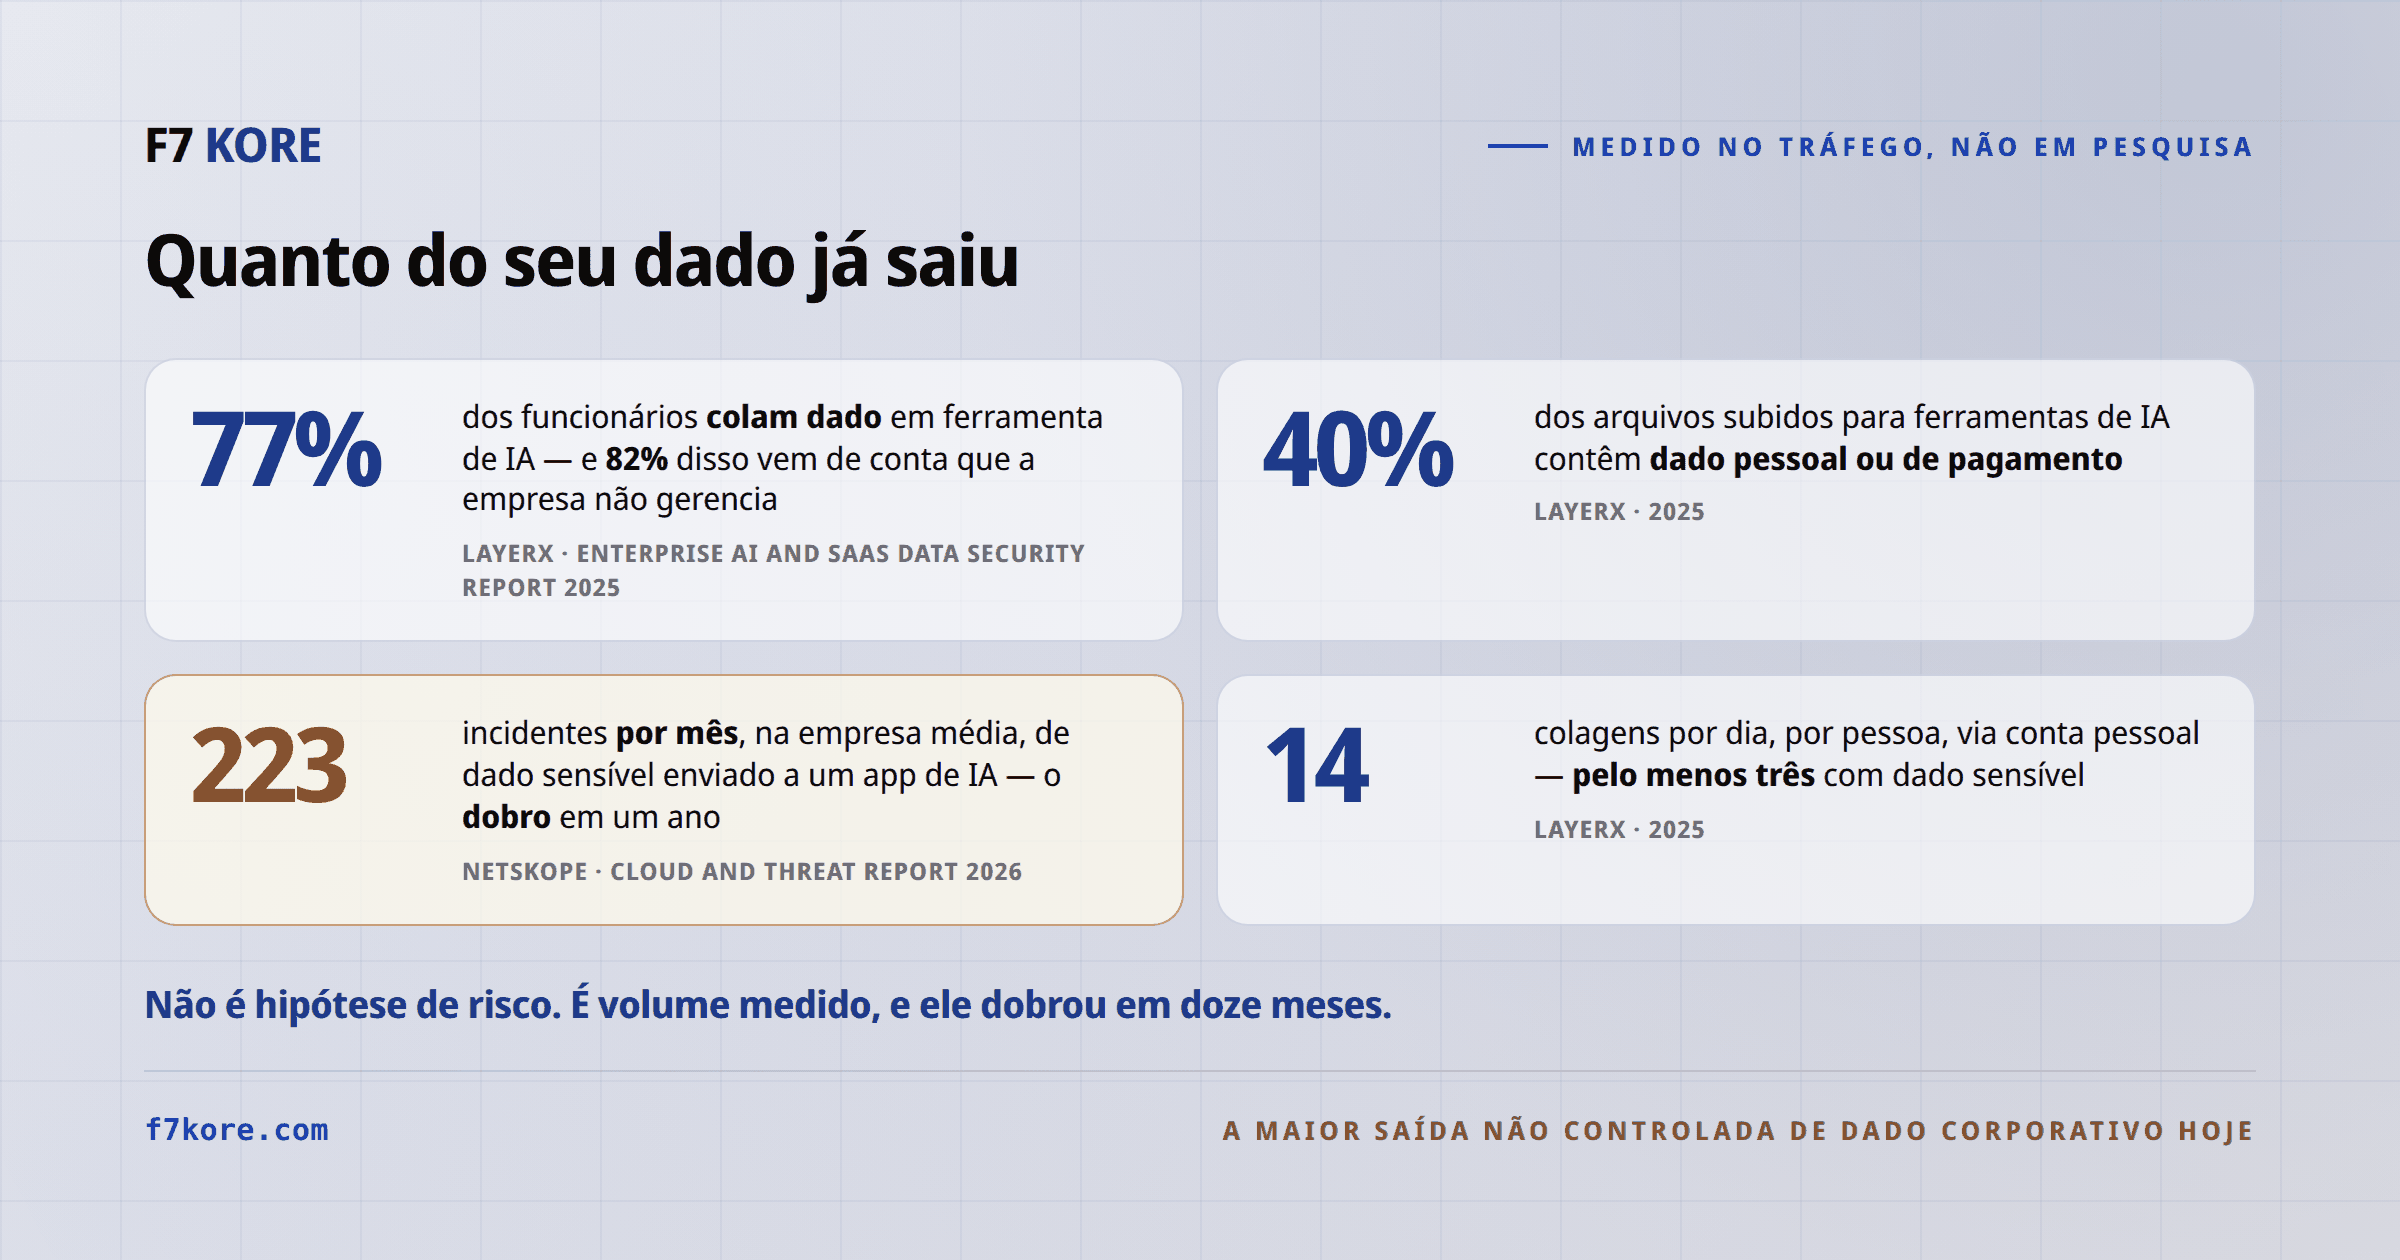
Repare que esses números não medem intenção nem opinião. Medem o que efetivamente saiu. E dobraram em doze meses.
O dado que sobe é justamente o que ficou de fora do ERP
Tem uma ironia estrutural aqui, e ela explica por que o problema é maior na indústria do que em outros setores.
Nas indústrias que já investiram em sistema de execução, 93% têm MES — e só 23% integraram de ponta a ponta (Rockwell Automation, Scaling MES Across the Enterprise, 2026). Um degrau abaixo, 54% das fábricas pequenas e médias ainda usam papel e planilha como sistema de execução (IoT Analytics, MES Market Report 2025–2031). São populações diferentes, e é exatamente aí que está o ponto: quem comprou o sistema não conectou; quem não comprou não tem. Nos dois casos, o dado da operação ficou de fora.
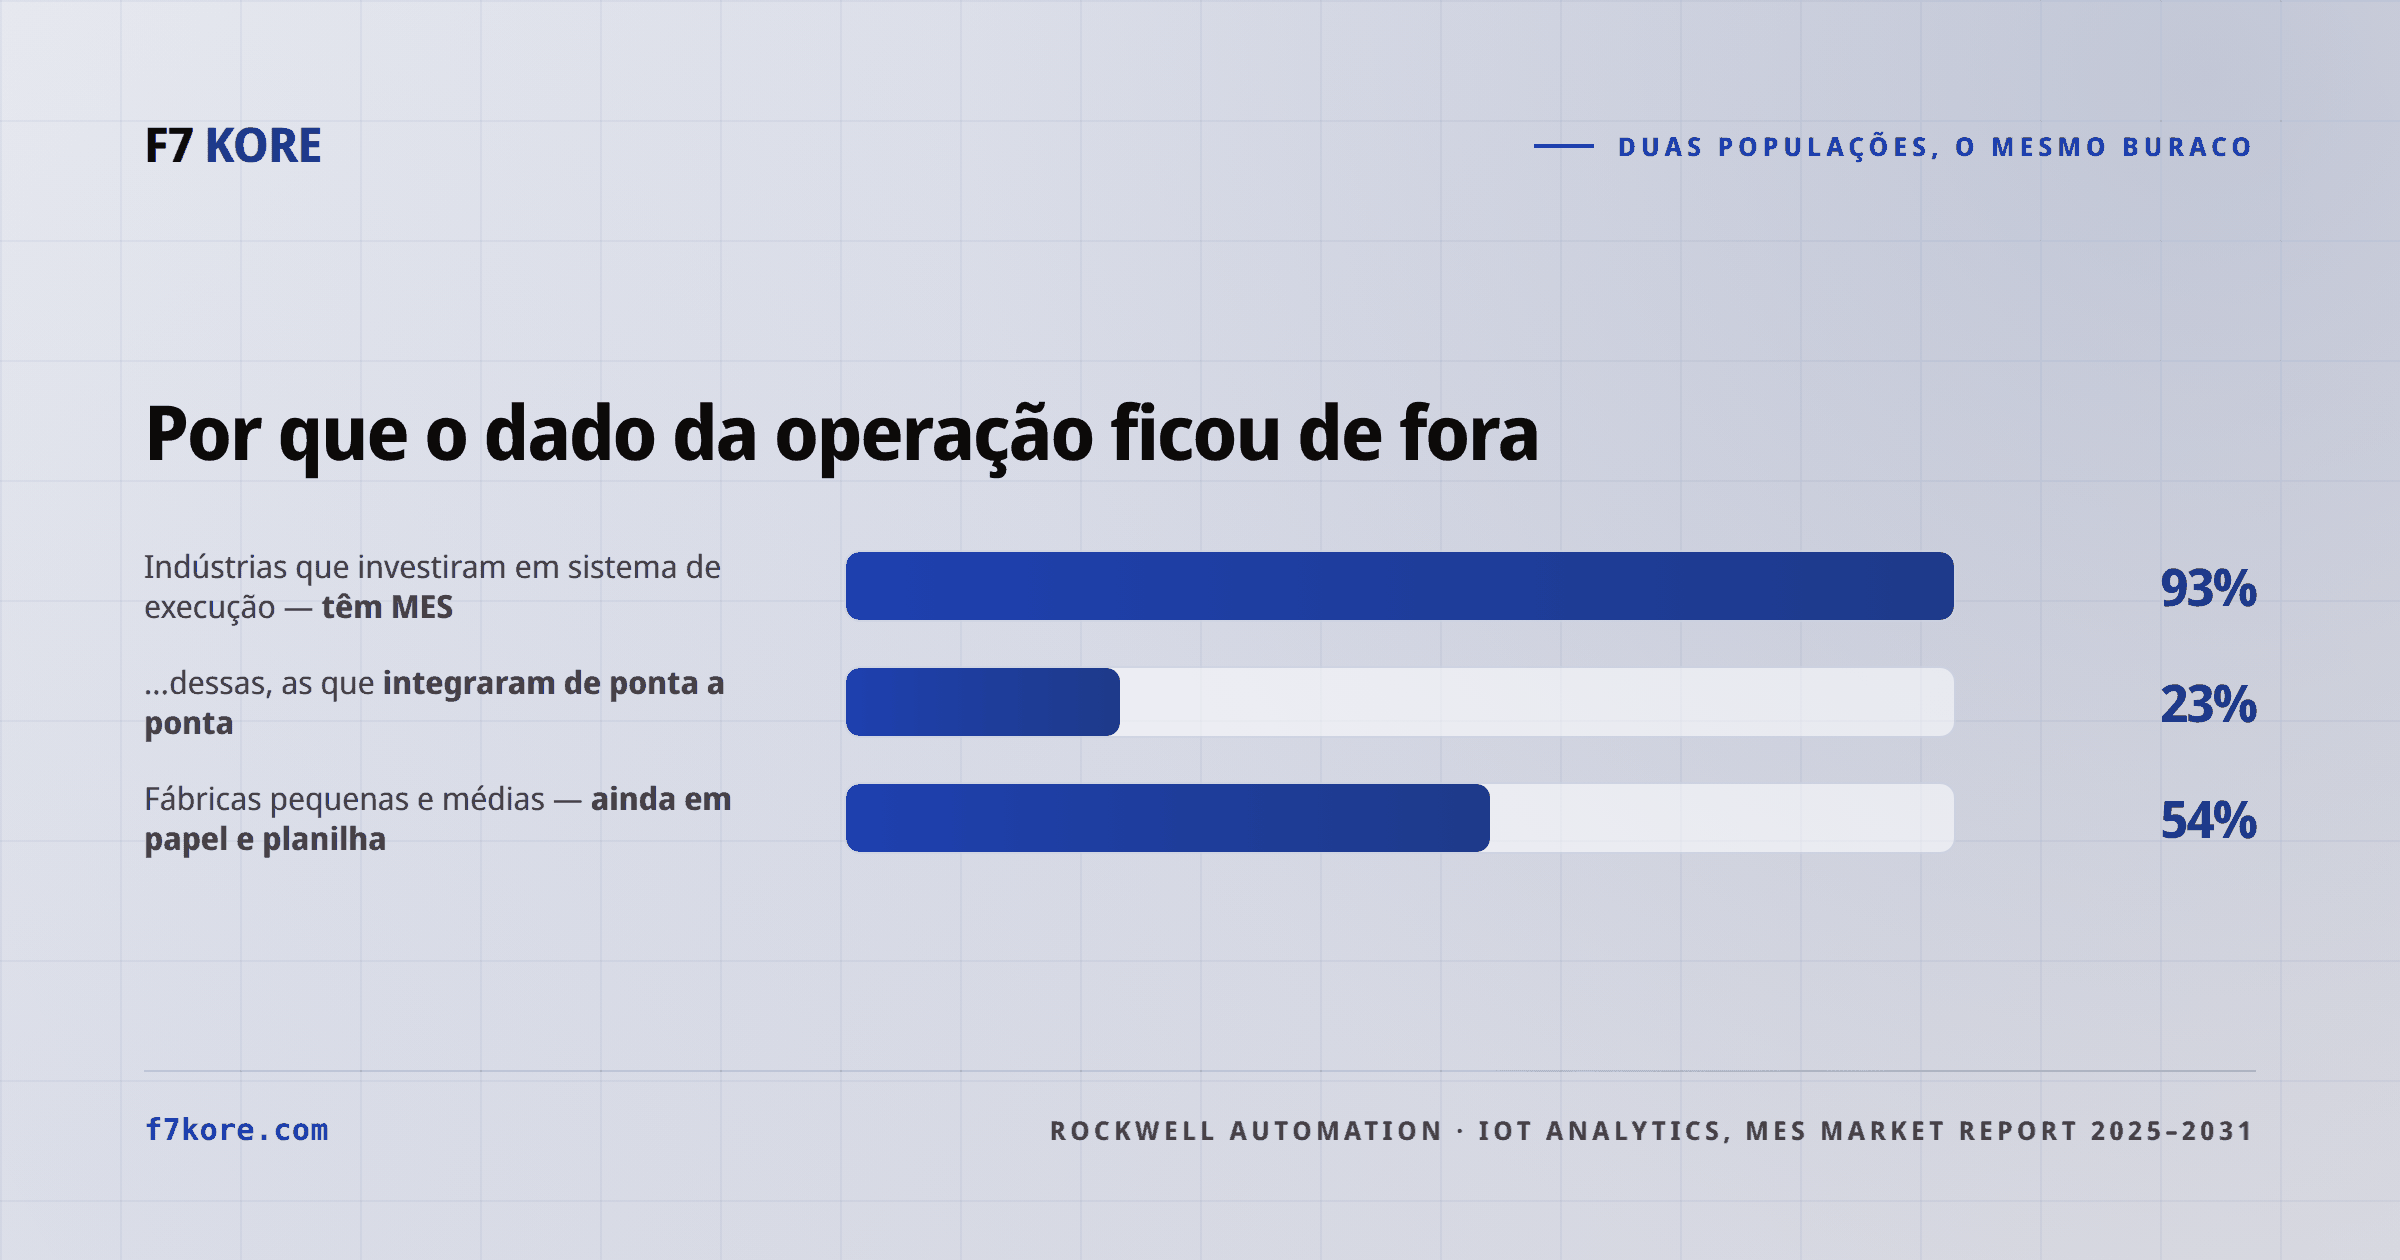
Traduzindo: uma fatia enorme do que a operação de verdade produz — ficha, inspeção, receita, apontamento, ordem — nunca entrou em sistema nenhum. Vive em planilha e documento solto.
E é exatamente esse material que vai parar no chat. Não por acaso: é o material que ninguém consegue consultar de outro jeito. A pessoa sobe a planilha justamente porque ela não está em lugar nenhum que responda perguntas.
O dado que mais expõe a empresa é o mesmo que ela nunca conseguiu organizar. Não é coincidência — é causa.
O que não funciona
Bloquear. A ferramenta está no celular. Funciona. Já resolveu um problema real semana passada. Proibir empurra o uso pra invisibilidade, e uso invisível é pior: você perde até a chance de saber o que subiu.
Norma de uso sem alternativa. Publicar uma política dizendo “não suba informação confidencial” transfere pro funcionário uma decisão que ele não tem como tomar bem, no meio de uma tarefa que ele precisa terminar hoje. Ele vai subir. E agora com culpa, o que só reduz a chance de ele contar.
Esperar só o plano corporativo resolver. Um plano empresarial de IA resolve o contrato e o tratamento de dado — o que já é bastante —, e os bons já têm trilha de auditoria. O que fica em aberto é outra coisa: a custódia dessa trilha continua com o fornecedor, não com a empresa; a ligação com o ERP é montada por fora; e a ficha técnica continua sem um lugar certo, com versão vigente e dono, de onde a IA a consulte.
O que funciona: o dado tem para onde ir
A saída não é reprimir a demanda. É atendê-la num lugar que tenha a base por baixo.
- Permissão. A IA enxerga exatamente o que a pessoa que a acionou enxerga — nem um documento a mais. O comprador não vê a folha de custo da engenharia porque ele não veria de qualquer forma.
- Evidência. Cada consulta e cada ação com autor, hora e versão, numa trilha à prova de adulteração — qualquer alteração fica detectável —, que qualquer auditor verifica sem depender da F7. A pergunta “o que da nossa empresa foi usado, por quem, quando” passa a ter resposta.
- Versão vigente. A ficha consultada é a válida hoje, aprovada por quem manda — não a cópia que alguém baixou em março.
- Caminho de escrita. O resultado não termina numa tela: abre a tarefa, atribui o responsável, cobra o prazo, dentro do processo.
E uma decisão que na indústria costuma pesar mais que as quatro: onde o dado mora. SaaS na Google Cloud em São Paulo ou on-premises integral, dentro da fábrica — o produto é o mesmo, e a escolha é sua. E a IA também é a da empresa: você escolhe o modelo. No on-premises, o acervo permanece no seu ambiente; se o modelo for de um provedor externo, o que trafega é só o trecho enviado a ele no instante da tarefa, cifrado e registrado; com um modelo aberto rodando no seu servidor, nem esse trecho sai.
O teste de uma pergunta
Se você quiser medir a exposição da sua empresa hoje sem contratar diagnóstico nenhum, faça uma pergunta na próxima reunião de diretoria:
“Se um cliente nosso auditar o nosso tratamento de informação confidencial, o que a gente responde sobre IA?”
Se a resposta envolver “acho que ninguém sobe nada importante”, você já tem o tamanho do problema. E ele não é de disciplina — é de não haver, até agora, um lugar certo pra esse material ir.
Este texto é o quarto de quatro sobre a mesma tese. Os outros três: como a IA entrou pela diretoria, o silo novo que já fala e por que 95% dos pilotos não devolvem nada.
O F7 KORE é desenvolvido pela F7 KORE SOFTWARE LTDA, parceira da InterSystems, em operações reais e ambientes regulados. Onde o dado roda e o que sai da sua rede está detalhado na página de segurança.
Se a informação que sustenta o seu produto está espalhada em conta pessoal, a primeira coisa a fazer não custa contrato: rode a pergunta da reunião de diretoria acima e traga a resposta. Fale com a gente.